چرا سامانهٔ بیمهٔ تکمیلی نباید داخل CMS اصلی زندگی کند
وسوسهانگیز است که «یک ماژول دیگر» به هر پلتفرمی که سایت عمومی رویش اجرا میشود اضافه کنی، یک فرم اینجا، یک جدول آنجا، تمام. برای دادههای بیمهٔ کارکنان، این راحتی هزینهای دارد که هیچکس متوجهش نمیشود تا وقتی یک ممیزی یا یک حادثه سؤال بدیهی را میپرسد: چه کس دیگری به این دیتابیس دسترسی دارد؟ فنکاور بهعنوان سرویسی کاملاً ایزوله اجرا میشود، MongoDB اختصاصی، مسیریابی nginx فقط داخلی، دقیقاً برای اینکه جواب کوتاه بماند.
ایزولهسازی دقیقاً چه چیزی میخرد
- نفوذ به CMS عمومی به سوابق بیمه نمیرسد. دیتابیس جدا، اعتبار جدا، شعاع انفجار جدا، یک صفحه بازاریابی که هک شده نمیتواند به جزئیات پوشش بیمهای یک کارمند پرش کند.
- مسیریابی فقط داخلی. سرویس مستقیماً از اینترنت مثل یک صفحه showcase عمومی در دسترس نیست؛ nginx فقط همان چیزی را که فرآیند لاگین لازم دارد آشکار میکند.
- ممیزیها یکجمله جواب میگیرند. «چه چیزی به داده سلامت کارمند دسترسی دارد» یک لیست کوتاه است، نه یک فهرست از هر ماژولی که سالها روی یک CMS مشترک چسبانده شده.
لاگین از طریق هویتی که لازم نبود خودت بسازی
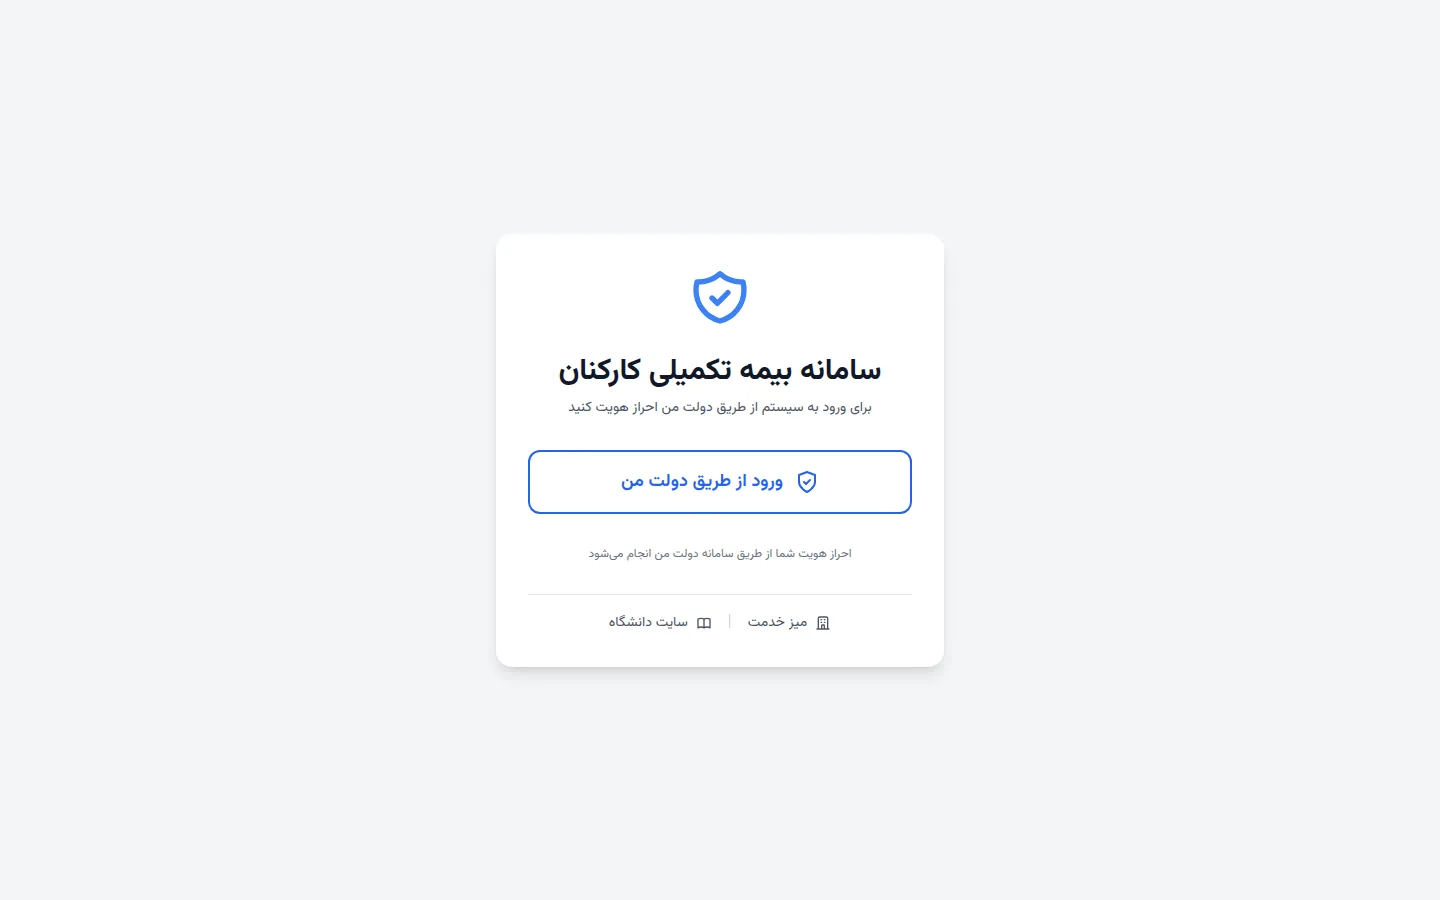
ورود از طریق سامانهٔ احراز هویت ملی «دولتمن» انجام میشود، نه یک نامکاربری/رمز عبور اختصاصی فنکاور. برای داده حساس منابع انسانی، این یک ویژگی راحتی نیست، یعنی دسترسی به یک هویت ملی تأییدشده با ردپای ممیزی خودش گره خورده، و رمز عبور جداگانهای وجود ندارد که کسی فیشینگ کند، دوباره استفاده کند، یا در یک اکسل جا بگذارد. جزئیات فنی این اتصال را در اتصال سامانه سازمانی به دولتمن نوشتهایم.
این الگو فراتر از بیمه تعمیم پیدا میکند
افراد تحت تکفل، تاریخچه پوشش، وضعیت خسارت، هیچکدام لازم نیست در همان مرز اعتماد سیستم مدیریت محتوای سایت عمومی بنشینند. پیشفرض درست برای هر سیستم رو-به-کارمند که دادهای را مدیریت میکند که یک سازمان ترجیح میدهد در یک اطلاعیه نفوذ توضیحش ندهد، سرویس خودش، دیتابیس خودش، و لاگین از طریق هویتی است که سازمان از قبل بهش اعتماد دارد، نه یک ماژول جدید در هر چیزی که از قبل در حال اجراست.
پرسشهای متداول
چرا سامانهٔ بیمهٔ تکمیلی نباید ماژولی داخل CMS اصلی باشد؟
چون دادههای بیمهٔ کارکنان نباید در همان مرز اعتماد سایت عمومی بنشیند. اگر سامانه ماژولی از CMS باشد، نفوذ به یک صفحهٔ بازاریابی میتواند به جزئیات پوشش بیمهای کارمندان برسد. فنکاور سرویس جدا با دیتابیس، اعتبار و شعاع انفجار جدا است تا جواب «چه کسی به این داده دسترسی دارد» کوتاه بماند.
فنکاور چطور از سایت عمومی ایزوله شده است؟
فنکاور با MongoDB اختصاصی و مسیریابی nginx فقط داخلی اجرا میشود. سرویس مثل یک صفحهٔ عمومی مستقیماً از اینترنت در دسترس نیست و nginx فقط همان چیزی را که فرآیند لاگین لازم دارد آشکار میکند. نتیجه این است که در ممیزی، فهرست اجزایی که به دادهٔ کارمند دسترسی دارند یک فهرست کوتاه است.
چرا ورود به فنکاور از طریق دولتمن انجام میشود؟
چون برای دادهٔ حساس منابع انسانی، دسترسی به یک هویت ملی تأییدشده با ردپای ممیزی خودش گره میخورد. فنکاور نام کاربری و رمز عبور اختصاصی ندارد، پس رمزی وجود ندارد که کسی فیشینگ کند، دوباره استفاده کند یا در یک فایل اکسل جا بگذارد. جزئیات فنی اتصال در مقالهٔ اتصال سامانه به دولتمن آمده است.
ایزولهسازی از داده محافظت میکند، اما بیشتر کار روزمره بعد از ثبتنام شروع میشود، وقتی باید یک خسارت را تا آخر دنبال کرد؛ دربارهٔ پیگیری خسارت بیمهٔ تکمیلی بعد از ثبت جدا نوشتهایم.