زیرساخت فناوری اطلاعات
۴۹ مقالهٔ کاربردی فنپینو دربارهٔ زیرساخت فناوری اطلاعات. تازهترین: حملهٔ SCKit روی ScreenConnect: کلاینت جعلی روی ۲۸۸ نقطهٔ پایانی و آنچه باید همین حالا بررسی کنید
حملهٔ SCKit روی ScreenConnect: کلاینت جعلی روی ۲۸۸ نقطهٔ پایانی و آنچه باید همین حالا بررسی کنید
در ۱۱ نوامبر ۲۰۲۶ مهاجمان با Run Command در ScreenConnect روی دستکم ۲۸۸ نقطهٔ پایانی در ۴۸ سازمان کلاینت جعلی نصب کردند. ارتباط با افزونه و چکلیست پاسخ مرتب.
Citrix NetScaler نوامبر ۲۰۲۶: ۱۲ آسیبپذیری، دور زدن احراز هویت Console و ترتیب وصله
سیتریکس در ۱۲ نوامبر ۲۰۲۶ دوازده آسیبپذیری را وصله کرد، نُه ضعف بحرانی ADC و Gateway بهعلاوهٔ CVE-2026-120869 دور زدن احراز هویت بدون ورود در NetScaler Console. نسخههای رفع و ترتیب وصله.
افزایش قیمت Microsoft 365 در ۲۰۲۶: قیمت جدید پلنهای کسبوکاری و آنچه در تمدید میپردازید
Microsoft 365 Business Basic در ۱ ژوئیهٔ ۲۰۲۶ به $7 و Standard به $14 رسید، اما مشتریهای فعلی فقط در تمدید قیمت جدید را میپردازند. جدول کامل قیمت و چکلیست تمدید.
عمر گواهی TLS در ۲۰۲۷: Let's Encrypt ۶۴ روزه و سقف ۱۰۰ روز، و آنچه همین حالا باید ممیزی کنید
گواهیهای TLS عمومی در ۱۵ مارس ۲۰۲۷ به ۱۰۰ روز میرسند و Let's Encrypt در ۱۰ فوریهٔ ۲۰۲۷ ۶۴روزه میشود. تاریخها، چه کسی آماده نیست و ممیزی یکهفتهای.
Patch Tuesday نوامبر ۲۰۲۶ مایکروسافت: zero-day اوتلوک، RCE بحرانی Exchange و اولویت وصله
مایکروسافت حدود ۱٬۰۹۰ تا ۱٬۲۳۵ نقص (بسته به شمارش رسانه) رفع کرد و یک zero-day اوتلوک دارد که هش NTLM را لو میدهد. اصلاحهای Exchange، Windows Search و Schannel که اول باید وصله شوند.
وصلهٔ دوباره Ivanti Connect Secure: سه zero-day زنجیره شد، به 25.1.1.3 یا 22.8R2.6 نیاز دارید
اصلاح اکتبر Ivanti Connect Secure کافی نیست. دو zero-day دیگر با CVE-2026-104935 زنجیره شد تا روی دستگاههای وصلهشده ریشه بگیرد. بیلدها، تاریخهای KEV و گامهای پاکسازی.
SonicWall CVE-2026-19868: دور زدن SAML و MFA در SSL VPN، سوءاستفادهشده. بیلدهای اصلاحشده و اقدام
SonicWall در ۶ نوامبر ۲۰۲۶ هفت نقص SonicOS را اصلاح کرد. CVE-2026-19868 اجازه میدهد ورود SSL VPN از SAML و MFA عبور کند و CISA آن را سوءاستفادهشده میداند. بیلدها، اصلاح و گامها.
TLS پساکوانتومی در ۲۰۲۶: سازمانها کجا هستند و حالا چه باید کرد
۵۴٪ از یک میلیون سایت برتر از تبادل کلید پساکوانتومی پشتیبانی میکنند، اما بدون Cloudflare فقط ۲۲٪. ضربالاجلهای ۲۰۳۰ و ۲۰۳۱، شکاف سرورهای origin و یک برنامهٔ عملی.
قیمت Fastmail در ۲۰۲۶: پلنهای کسبوکار، مدتهای طولانیتر و هزینهٔ ۵۰ کاربر
Fastmail Business با پرداخت ۱۲ ماهه ۳، ۵ و ۹ دلار و ماهبهماه ۴، ۶ و ۱۰ دلار برای هر کاربر است. هزینهٔ سالانهٔ ۱۰، ۵۰ و ۳۰۰ کاربر را ببینید.
قیمت Google Workspace در ۲۰۲۶: همهٔ پلنها، انعطافپذیر یا سالانه و هزینهٔ واقعی ۵۰ کاربر
Business Starter هر کاربر در ماه ۷ دلار، Standard ۱۴ و Plus ۲۲ دلار در پلن سالانه است و پلن انعطافپذیر ۲۰٪ گرانتر. هزینهٔ سالانهٔ ۱۰، ۵۰ و ۳۰۰ کاربر را ببینید.
Docker 29.9.2 گواهیهای لورفتهٔ eMudhra را رد میکند: رفع خطای x509 در registry
Docker Engine 29.9.2، Buildx 0.38.1 و Compose 5.6.1 زنجیرههای گواهیای را که از هشت CA میانیِ لورفتهٔ eMudhra عبور کنند رد میکنند. چطور بفهمید registry شما درگیر است، چرا insecure-registries راهحل اشتباهی است و چه چیزی را باید دوباره build کنید.
Google Workspace حالا تقویمهای مشترک کارمند رفته را حذف میکند: پیش از خروج کارکنان چه کنیم
از ۵ اکتبر ۲۰۲۶، Google Workspace با حذف حساب کاربر تقویمهای ثانویهاش را هم حذف میکند و با تعلیق حساب، آنها را معلق میکند. کجای Admin console منتقلشان کنیم، ترتیب امن خروج کارکنان، و هزینهٔ واقعی معلق نگهداشتن افراد رفته.
سوءاستفاده از CVE-2025-61624 در FortiGate: وصله کنید، بعد همهٔ رمزهای پیکربندی را عوض کنید
CISA در ۱۶ اکتبر ۲۰۲۶ آسیبپذیری CVE-2025-61624 در FortiOS را به فهرست KEV افزود، پس از آنکه Unit 42 آن را به یک ایمپلنت فقطحافظهای روی FortiGate مرتبط کرد. این باگ به ورود مدیر نیاز دارد و مهاجمان این ورودها را از پیکربندیهای دزدیدهشده داشتند. نسخههای آسیبپذیر، بررسیها، نشانههای نفوذ و تعویض اعتبارنامهها بعد از وصله.
فاکتور الکترونیکی امارات برای کسبوکارهای کوچک: نگاشت ۵۱ فیلد اجباری پیش از مارس ۲۰۲۷
کسبوکارهای زیر ۵۰ میلیون درهم در امارات باید تا ۳۱ مارس ۲۰۲۷ یک ASP فاکتور الکترونیکی تعیین کنند و قواعد جریمهٔ اکتبر ۲۰۲۶ جریمهٔ اصلی را به ۵۰٬۰۰۰ درهم در سال محدود کرده است. هر یک از ۵۱ فیلد PINT AE در کجای ERP شماست و کمبودها معمولاً کجاست.
کلیدهای UpdraftCentral دزدیده شد: همهٔ سایتهای UpdraftPlus را بررسی کنید، حتی بهروزشدهها
مهاجمان با کلیدهای UpdraftCentral که از TeamUpdraft برداشته شده بود، روی سایتهای وردپرسی دارای UpdraftPlus افزونهٔ درِ پشتی نصب کردند و برخی سایتهای آلوده تا چند روز سالم به نظر میرسیدند. چطور سایتهای در معرض خطر را با WP-CLI پیدا کنید، همهٔ کانتینرهای Docker را بررسی کنید، حسابهای ویرایشگر جعلی را بیابید، پاکسازی کنید و اعتبارنامهها را عوض کنید.

هشدار باجافزار SafePay: حمله به سرورهای Veeam و ریست کارخانهای بکاپهای NAS
هشدار AA26-293A از CISA و FBI (۲۰ اکتبر ۲۰۲۶) میگوید SafePay از دو CVE در Veeam Backup & Replication سوءاستفاده میکند، shadow copyها را متوقف میکند و پیش از رمزگذاری NAS بکاپ را به تنظیمات کارخانه برمیگرداند. بررسی بیلد Veeam و تجهیزات لبه، جستوجوی نشانههای نفوذ، بکاپ تغییرناپذیر و آزمون بازیابی.
حفاظت از داده در امارات پس از ژوئن ۲۰۲۶: ایمیل شرکت و تیکتهای پشتیبانی کجا میتوانند بمانند
امارات در ژوئن ۲۰۲۶ دفتر داده را در سازمان تازهٔ هوش مصنوعی و داده ادغام کرد و آییننامهٔ اجرایی PDPL هنوز منتشر نشده است. متن قوانین سرزمین اصلی، DIFC و ADGM دربارهٔ انتقال داده، مهلت گزارش نشت و جریمهها چه میگوید، بههمراه چکلیست انتخاب میزبانی ایمیل و هلپدسک.
Fragnesia (CVE-2026-46300) اکنون مورد بهرهبرداری است: آیا میزبان Docker شما هنوز با کرنل قدیمی کار میکند؟
Fragnesia، باگ root در کرنل لینوکس که در ماه مه وصله شد، ۲۸ اکتبر همراه با PHP2Shell وارد فهرست بهرهبرداریشدهٔ CISA شد. کانتینرها کرنل میزبان را به اشتراک میگذارند و ایمیج تازه کمکی نمیکند. بررسی کرنل در حال اجرا در Ubuntu و Debian، وصله، راهکار موقت و بررسی نفوذ.
مایکروسافت ۳۶۵ همین حالا EWS را خاموش میکند و SMTP Basic Auth را در دسامبر: چه چیزی از کار میافتد و چطور درستش کنیم
Exchange Online از اکتبر ۲۰۲۶ خاموشکردن EWS را شروع کرده و ورود SMTP AUTH با رمز عبور ساده هم پایان دسامبر بهطور پیشفرض بسته میشود. کدام اسکنرها، برنامهها و کلاینتهای ایمیل مک از کار میافتند، چطور پیدایشان کنید و چطور منتقلشان کنید که ایمیلها به اسپم نروند.
خاموشی مدلهای هوش مصنوعی از نوامبر ۲۰۲۶ تا آوریل ۲۰۲۷: چتباتهای سازمانی چه چیزی را باید تغییر دهند
Anthropic مدل Claude Sonnet 4.5 را در ۳۰ نوامبر ۲۰۲۶ بازنشسته میکند و OpenAI مدلهای GPT-4o، GPT-4o mini، GPT-4.1 و GPT-4.1 mini را در ۱۴ ژانویهٔ ۲۰۲۷ حذف میکند. تقویم کامل خاموشیها از صفحههای رسمی OpenAI، Anthropic و Google، چهار خرابی که هرگز به شکل خطا دیده نمیشوند، و چکلیستی تاریخدار برای تیمهای چتبات و API.
گواهی ۲۰۱۱ Secure Boot در ۱۹ اکتبر منقضی شد: روی سرورهای ویندوزی چه چیزی را بررسی کنید
گواهی Windows Production PCA 2011 مایکروسافت در ۱۹ اکتبر ۲۰۲۶ منقضی شد. سرورها هنوز بوت میشوند، ولی Boot Manager نسخهٔ 2011 حالا منجمد است. دستورهای PowerShell برای بررسی، مراحل رجیستری 0x5944 و دامهای ماشینهای مجازی، App Control و رسانههای نصب قدیمی.
پایان پشتیبانی PostgreSQL 14 در ۱۲ نوامبر ۲۰۲۶: ارتقای Postgres در Docker
PostgreSQL 14 در ۱۲ نوامبر ۲۰۲۶ آخرین نسخهاش را میگیرد و بعد از آن هیچ وصلهٔ امنیتی ندارد. چطور همهٔ کانتینرهای Postgres 14 را پیدا کنید، بین dump/restore و pg_upgrade انتخاب کنید و از سه خطایی که در ارتقای یک کلاستر آزمایشی به PostgreSQL 18 خوردیم دور بمانید.
Built-in CODE Server در Nextcloud (CVE-2026-110447): وصله کنید، بعد دنبال وبشل بگردید
مهاجمان از ۱۰ سپتامبر، پنج هفته پیش از صدور CVE، از آسیبپذیری CVE-2026-110447 در اپ Built-in CODE Server نکستکلاد سوءاستفاده کردند و CISA روز ۲۳ اکتبر آن را در فهرست KEV گذاشت. نسخه را بررسی کنید، وصله کنید و دنبال وبشل بگردید.
Roundcube 1.6.20 و 1.7.5: ۲۰ وصله، و سوءاستفادهٔ فعال از یک SQL injection قدیمیتر
Roundcube روز ۱۹ اکتبر ۲۰ وصلهٔ امنیتی منتشر کرد و CSA سنگاپور هشدار داد که از SQL injection پیش از لاگین CVE-2026-48842 سوءاستفاده میشود. به کدام نسخه نیاز دارید، چطور بررسی کنید، و اگر virtuser_query فعال بوده چه کنید.
حفرهٔ Zimbra با شناسهٔ CVE-2026-73570: در ژوئیه وصله کردید؟ ببینید کسی پیش از شما وارد نشده باشد
مهاجمان حفرهٔ تزریق دستور در SNMP زیمبرا را پیش از افشا آزمایش کردند و بعد web shell، دسترسی sudo و کلیدهای دزدیدهشده به جا گذاشتند. چطور وصله کنید، روی هر نود دنبال چه بگردید و کدام کلیدها را عوض کنید.
PHP2Shell: بهروزرسانی وردپرس وصلهاش نمیکند؛ PHP زیرش را وصله کنید
باگهای CVE-2026-109618 و CVE-2026-109619 در خود PHP هستند؛ بهروزرسانی وردپرس فایده ندارد و کانتینرِ در حال اجرا روی PHP قدیمی میماند. چطور نسخهٔ واقعی را بررسی کنید، دوباره بسازید، خطر را کم کنید و دنبال نشانهٔ نفوذ بگردید.
یک گواهی wildcard، چند سرور: تمدیدی که خراب نمیشود
چرا تمدید جداگانهٔ یک wildcard روی هر سرور شکست میخورد، الگوی صادرکنندهٔ واحد، و چرا کپی فایلها باید کار deploy hook در certbot باشد، نه post hook. همراه با تاریخهای ۶۴ و ۴۵ روزهٔ Let's Encrypt.

آخرین وصلهٔ ESU برای Exchange آمد و یک بهروزرسانی ویندوز سرورها را زمین میزند
بهروزرسانی امنیتی اکتبر ۲۰۲۶ آخرین وصلهٔ Exchange 2016 و 2019 است. چه چیزهایی را درست میکند، کدام وصلههای Windows Server سرور Exchange را ناپایدار میکنند، اصلاح رجیستری، و اینکه از نوامبر چه عوض میشود.
قیمت Zoho Mail در ۲۰۲۶: همهٔ پلنها، چیزهایی که ندارند و هزینهٔ واقعی
Zoho Mail از $1 برای هر کاربر در ماه شروع میشود، ولی پلن رایگان IMAP ندارد، Mail Lite فقط سالانه است و کاربر ششم در پلن رایگان همه را به پلن پولی میبرد. همهٔ پلنها، با هزینهٔ سالانه برای ۱۰، ۵۰ و ۳۰۰ کاربر.

پیشنیازهای سیستمی سرور ایمیل Stalwart: ظرفیتسنجی برای ۲۰۰، ۲۰۰۰ و ۱۰٬۰۰۰ صندوق پستی
مستندات Stalwart نصبهای خیلی کوچک و سقف هر نود در کلاستر را پوشش میدهد و حد وسط را به شما میسپارد. رم، CPU، backendهای ذخیرهسازی و دیسک برای ۲۰۰، ۲۰۰۰ و ۱۰٬۰۰۰ صندوق پستی، بر اساس مستندات و حساب ساده، بهعلاوهٔ مقایسه با Dovecot.
رتبهبندی امنیت سایبری شرکتهای پیامک انبوه: برای کدهای ورود شما چه معنایی دارد
مرکز ملی فضای مجازی رتبهبندی فصلی امنیت سایبری را از شرکتهای پیامک انبوه شروع کرد: بیش از ۲۰۰ شاخص، چهار دستگاه ارزیاب و انتشار عمومی پس از دور دوم. پنج تغییر برای هر کسی که OTP پیامکی میفرستد.
نقصهای روز صفر Citrix NetScaler: وصله کنید، بعد همه رازهای دستگاه را عوض کنید
از CVE-2026-88771 یک هفته پیش از وصله Citrix بهرهبرداری شد و Rapid7 دید مهاجم کل پوشه nsconfig را آرشیو کرده است. کدام نسخه را نصب کنید و رازها را به چه ترتیبی عوض کنید.
فیشینگی که از ورود دومرحلهای رد میشود: گزارش دفاع دیجیتال ۲۰۲۶ مایکروسافت برای ایمیل سازمانی چه معنایی دارد
گزارش تازه مایکروسافت سهم فیشینگ در نفوذها را ۲۳ درصد (در برابر ۷ درصد) و سهم کیتهای AiTM را ۴۴٫۶ درصد فیشینگ میداند. چرا کد پیامکی و اپلیکیشن جلویش را نمیگیرد، ترفند QR داخل PDF، و پنج اقدام برای همین فصل.
فنمیل در برابر گوگل ورکاسپیس و زوهو میل: هزینه، کنترل داده و کار بدون اینترنت
هزینهی واقعی در ۵۰، ۵۰۰ و ۵۰۰۰ صندوق، محل نگهداری داده، کار بدون اینترنت، و جاهایی که گوگل و زوهو واقعاً گزینهی بهتریاند.
MCP serverهای مخرب: آنچه Deadbugz دربارهٔ بررسی تنظیمات ایجنتهای هوش مصنوعی به ما یاد داد
در ماه اوت یک MCP server مخرب سه فراخوانی اول را عادی رفتار کرد و بعد به ایجنتهای هوش مصنوعی گفت دنبال کلیدهای SSH و اطلاعات ورود ابری بگردند. تنظیمات Claude Code خودمان را بررسی کردیم و چهار مشکل پیدا کردیم. این چکلیست ماست.
فاکتور الکترونیکی امارات: پیش از مهلت ۳۰ اکتبر برای انتخاب ASP چه چیزی را درست کنیم
کسبوکارهای بزرگ امارات باید تا ۳۰ اکتبر ۲۰۲۶ برای فاکتور الکترونیکی ASP انتخاب کنند و از ۱ ژانویهی ۲۰۲۷ اجرا را شروع کنند. انتخاب ASP سادهترین بخش است؛ آنچه خراب میشود سمت شماست: منابع فاکتور، تلاش مجدد، ردشدنها و دادههای پایه.

قطعی اینترنت بینالملل: کدام سامانههای سازمان باید روی شبکهٔ داخلی بمانند
اینترنت بینالملل در ۱۴۰۵ حدود ۸۸ روز قطع بود. تجربهٔ ما از اجرای سامانه روی سروری بدون اینترنت خروجی: ایمیل سازمانی، ورود کاربران، گواهی SSL و وابستگیهای پنهانی که در قطعی سامانه را از کار میاندازند.

خطای 550 5.7.515 اوتلوک روی میل سرور شخصی: قبل از دست زدن به DNS چه چیزی را چک کنیم
Outlook.com حالا ایمیلی را که قواعد SPF و DKIM و DMARC را رعایت نکند با خطای 550 5.7.515 رد میکند. ترتیبی که روی میل سرورهای خودمان چک میکنیم، و ماجرای یک تشخیص مطمئن دربارهٔ SPF که اشتباه از آب درآمد.
مقایسهٔ Mailcow، Stalwart و Mailu در مقیاس ۱۰ هزار صندوق پستی
Stalwart را برای ۱۰ هزار صندوق پستی دانشگاهی اجرا میکنیم. تجربهٔ آن را کنار آنچه مستندات Mailcow و Mailu دربارهٔ کلاستر، ذخیرهسازی، مصرف منابع و امکانات پولی میگویند گذاشتهایم.
پایان پشتیبانی Exchange 2016 و 2019: برنامه خروج به ایمیل خودمیزبان
پشتیبانی Exchange 2016 و 2019 از ۱۴ اکتبر ۲۰۲۵ تمام شده و آخرین دورهی ESU پایان اکتبر ۲۰۲۶ بسته میشود. گزینههای واقعی، و درسهای مهاجرت ۱۰ هزار صندوق به Stalwart خودمیزبان.
اتصال سامانه سازمانی به دولت من (دولتمن): ورود با دولت من در عمل چطور کار میکند
راهنمای فنی اتصال به دولت من برای سازمانها: مستقیم یا از طریق درگاه SSO، جریان OAuth قدم به قدم، چه دادهای برمیگردد، و خطایی که بعد از راهاندازی خوردیم.

چرا لاگهای کانتینر را به stdout میفرستیم، نه فایل
یک ریبیلد معمولی nginx، مدرکی را پاک کرد که نمیدانستیم بهش نیاز داریم. فیکس فقط دو خط بود، ولی فهمیدن اینکه بهش نیاز داریم بیشتر از حد لازم طول کشید.
on-premise یا cloud؟ چرا فنمایند یک جواب واحد را تحمیل نمیکند
اینکه مدل یک دستیار هوش مصنوعی کجا اجرا میشود یک سؤال حاکمیتی است که به محتوای اسناد بستگی دارد، نه یک ترجیح فنی. فنمایند از هر دو on-premise و cloud پشتیبانی میکند تا تصمیم دنبال داده برود.
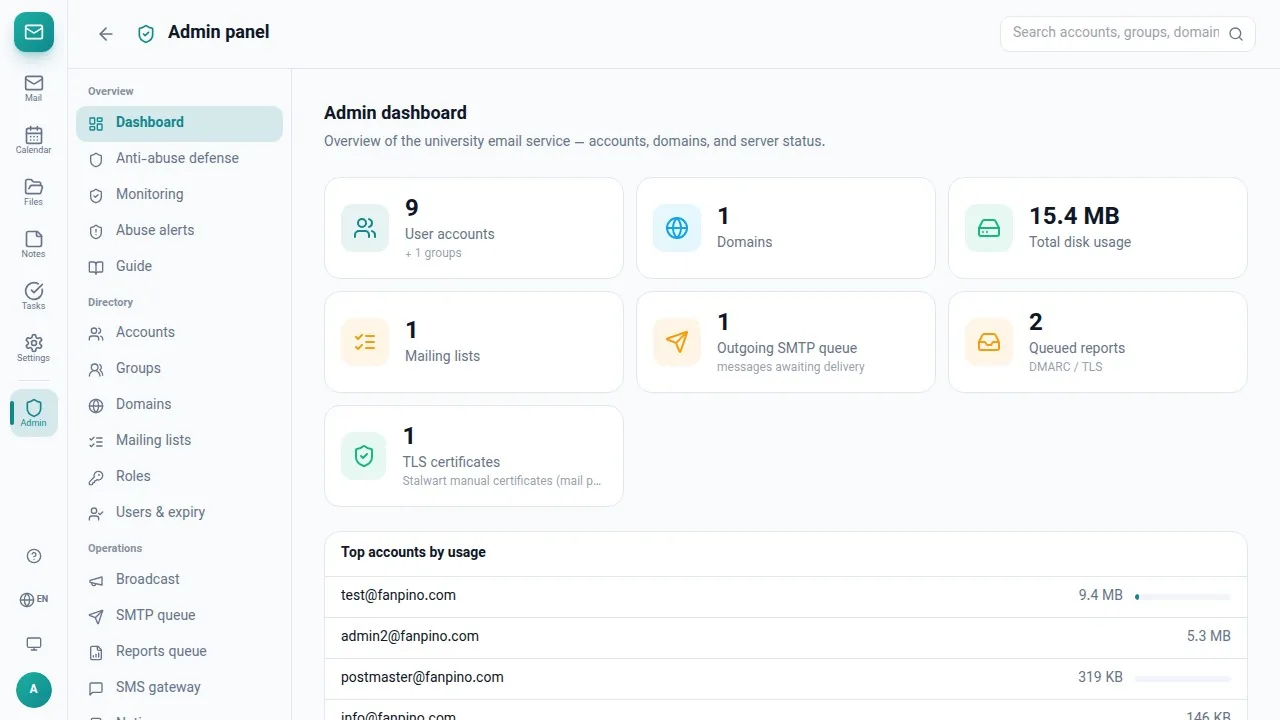
لاگین پیامکی، نه فقط اپ authenticator: امنیت بومیسازیشده فنمیل
وبمیل تجاری فرض میکند همه یک اپ authenticator تنظیم کردهاند. فنمیل از SMS OTP/2FA و اعلانهای ایمیل-به-پیامک بهعنوان ویژگی درجهیک پشتیبانی میکند، چون این چیزی است که واقعاً 2FA را در مقیاس ۱۰٬۰۰۰ کاربر جا میاندازد.
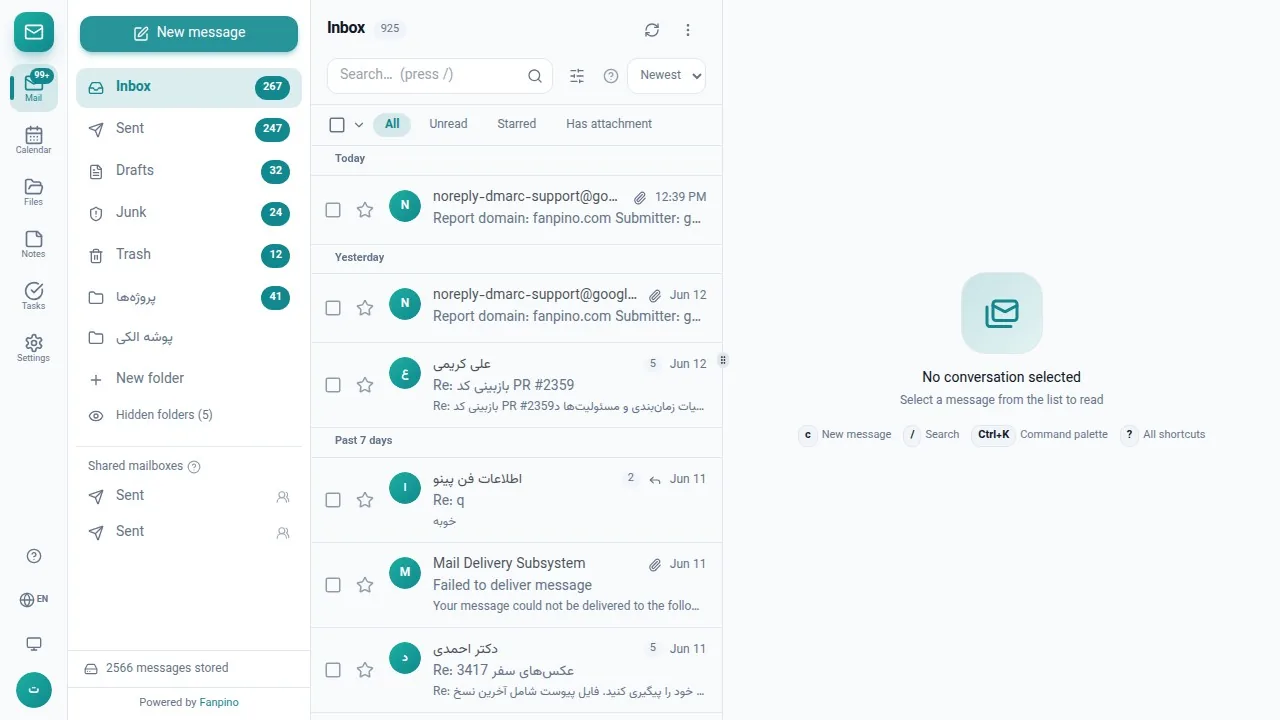
JMAP، نه IMAP: چرا وبمیل فنمیل حس وبمیل بودن نمیدهد
IMAP از ۱۹۸۶ است و برای کلاینت دسکتاپ با اتصال طولانی ساخته شده. JMAP (RFC 8620/8621) برای کلاینتهای وب و موبایل نوشته شده است. مقایسهٔ این دو در کنار هم و اینکه چرا وبمیل فنمیل JMAP است.
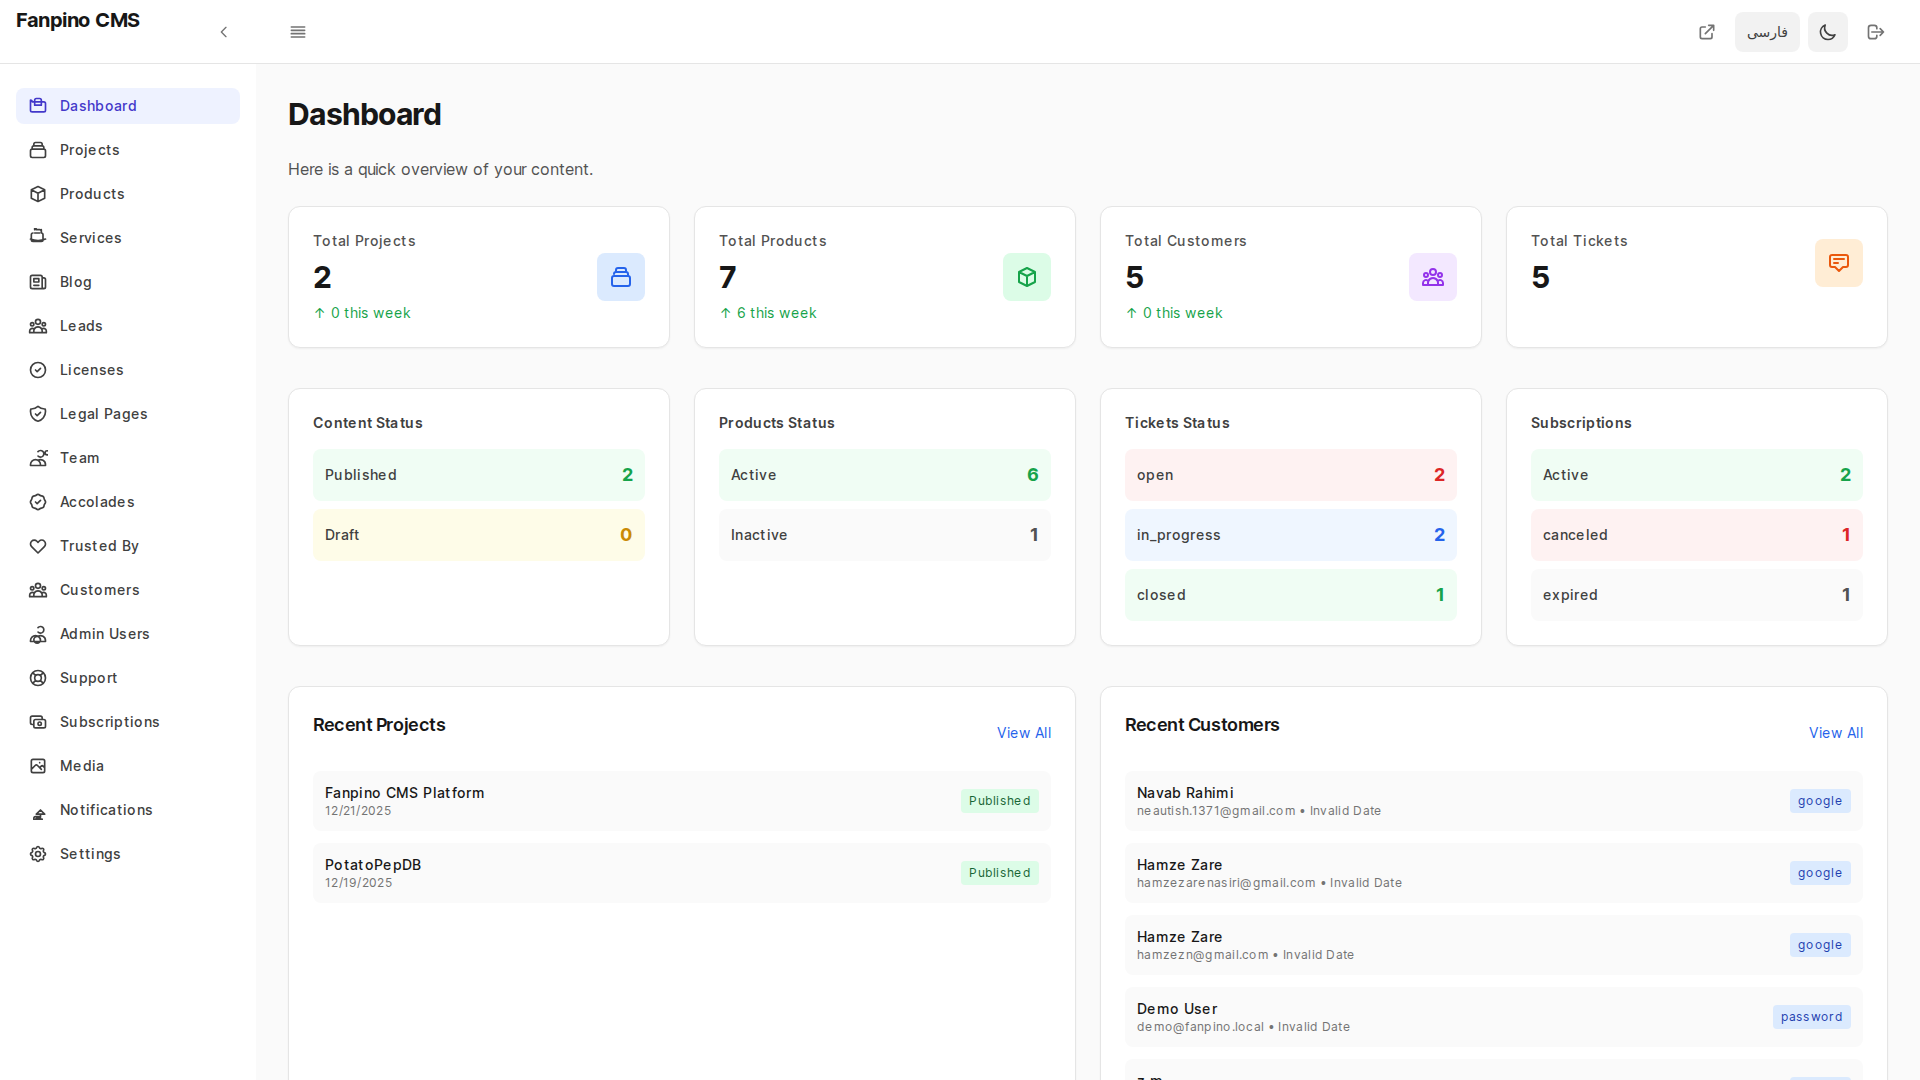
Docker-First و Self-Hosted: مالک زیرساخت محتوای خودت باش
فنپینو CMS بهصورت کانتینرهایی عرضه میشود که خودت اجرا میکنی، همراه با JWT + Google OAuth2 و کنترل دسترسی مبتنی بر نقش، تصمیمات زیرساختی دست تیم مالک محصول میماند.
چرا اکثر سرویسهای ایمیل ایرانی امکان دامنه اختصاصی نمیدهند؟
بیشتر هاستهای ایمیل ایرانی یا دامنهی اختصاصی نمیدهند یا فقط در پلن سازمانی گران. دلیلش ریسک reputation است، نه فنی، و یک راهحل سوم هم هست.

چطور هزینهی ایمیل یک دانشگاه را ۹۰ درصد کاهش دادیم: با اعداد واقعی
۱۰هزار صندوق ایمیل، حدود ۷۰هزار دلار در سال هزینهی لایسنس، جایگزین شد با یک راهاندازی خودمیزبان با کمتر از ۴هزار دلار در سال. اینجا دقیقاً چه چیزی عوض شد، چه کاری را جور دیگری انجام میدادیم، و ایمیل خودمیزبان واقعاً کِی بهصرفه است.
چرا برخی سازمانها هنوز در ۲۰۲۶ ایمیل Self-Hosted انتخاب میکنند
ایمیل ابری دلیلدار پیشفرض شده. برای سازمانهایی با ۱۰٬۰۰۰ صندوق پستی، الزامات محل نگهداری داده، یا ارزی که SaaS دلاری را گران میکند، self-hosting هنوز انتخاب منطقیتری است، اگر جزئیاتش درست انجام شود.</p>
آخرین بهروزرسانی: